
अमेरिका र चीनबीच साइबर युद्ध: गोप्य दस्तावेजहरू ह्याक गर्ने प्रयासको आरोप
अमेरिका र चीनबीच साइबर युद्ध: गोप्य दस्तावेजहरू ह्याक गर्ने प्रयासको आरोप
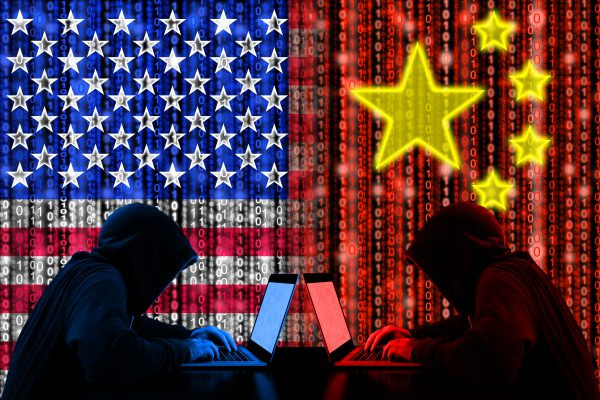
२०२५ को सुरुवातले अमेरिका र चीनबीचको सम्बन्धमा तनाव थपेको छ। अमेरिकी सरकारका गोप्य खाता र वेबसाइटहरूमा चीनका साइबर एजेन्टहरूले ह्याक गरी महत्त्वपूर्ण सरकारी दस्तावेजहरूमा पहुँच पाउन प्रयास गरेको अमेरिकी अधिकारीहरूले बताएका छन्।
डिसेम्बर ३०, २०२४ मा अमेरिकी ट्रेजरी विभागले प्रमुख दूरसञ्चार कम्पनी र सेवाहरूमा चीनबाट ठूलो साइबर आक्रमण भएको पुष्टि गरेको थियो। यो आक्रमणलाई "महत्त्वपूर्ण घटना" भनेर वर्णन गरिएको छ। अमेरिकी फेडेरल ब्यूरो अफ इन्भेस्टिगेसन (एफबीआई) र साइबरसुरक्षा एजेन्सी (CISA) ले यो आक्रमणलाई चिनियाँ राज्यसँग सम्बन्धित समूहहरूले गरेको दाबी गरेका छन्।
यसअघि पनि चिनियाँ ह्याकरहरूले अमेरिका र पश्चिमी देशहरूमा साइबर आक्रमण गर्दै आएका थिए। सन् २०२४ मा मात्रै, टेलिकम कम्पनीहरू AT&T र Verizon लगायत नौ कम्पनीमा साइबर हमला भएको थियो।
चीनको ह्याकर समूह र रणनीति
चिनियाँ ह्याकर समूहहरूलाई सुरक्षा कम्पनीहरूले विभिन्न नाम दिएका छन्, जस्तै "साल्ट टाइफुन" र "भोल्ट टाइफुन।" यी समूहहरूले अमेरिकी सञ्चार प्रणाली, क्रिटिकल इन्फ्रास्ट्रक्चर, र राजनीतिक नेताहरूलाई निशाना बनाएका छन्।
अमेरिकाले यस साइबर खतरा रोक्न कडा कदम चालेको छ। अमेरिकी दूरसञ्चार आयोगले साइबर सुरक्षा सुधार गर्न नयाँ नियम प्रस्ताव गरेको छ, जसमा दूरसञ्चार सेवा प्रदायकहरूलाई आधारभूत साइबर सुरक्षा अभ्यास पालना गर्न आवश्यक पर्नेछ।
चीनको अस्वीकार
चिनियाँ विदेश मन्त्रालयले यी आरोपहरूलाई आधारहीन र राजनीतिक प्रचारको रूपमा अस्वीकार गरेको छ। तर अमेरिकी विज्ञहरूका अनुसार, यी आक्रमणहरू चीनको दीर्घकालीन रणनीतिक योजनाको हिस्सा हुन्।
विशेषज्ञहरूले चेतावनी दिएका छन् कि यदि अमेरिका र उसका सहयोगी देशहरूले साइबर सुरक्षा बलियो बनाउने पहल नगरे, यस्ता आक्रमणले अन्तर्राष्ट्रिय सुरक्षा जोखिममा पार्न सक्छ।
मिडिया डबली डट कम २०७३ श्रावण १ गतेबाट डबली नेटवर्क्स प्रा. लि द्वारा संचालित नेपाली भाषाको अनलाइन समाचार पोर्टल हो । अनुसन्धान र खोजमुलक समाचारलाई प्राथामिकता राख्ने यस पोर्टलमा सम्प्रेषित समाचारलाई कपि गरि अन्य साइटमा जस्ताको तस्तै राख्न पूर्ण रुपमा निषेध गरिएको छ । कुनै समाचार कपि गर्ने र अनिवार्य रुपमा ब्याक्लिंक नदिएको पाइएमा प्रचलित साइबर कानुन अनुसार कारवाहि गरिने जानाकारी गराइन्छ ।

एजेन्सी
लेखकबाट थप
ताजा अपडेट
ट्रेन्डिङ


-
डबली नेटवर्क्स प्रा.लि, अनामनगर, काठमाडौँ
- फोन नम्बर :९८०११२३३७१
- [email protected]
- वेबसाईट: www.mediadabali.com
- सूचना विभाग दर्ता नं.::१८१/ ०७३ -०७४